> For the complete documentation index, see [llms.txt](https://docs.airops.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.airops.com/docs/fr/votre-espace-de-travail/team.md).
# Accès et autorisations
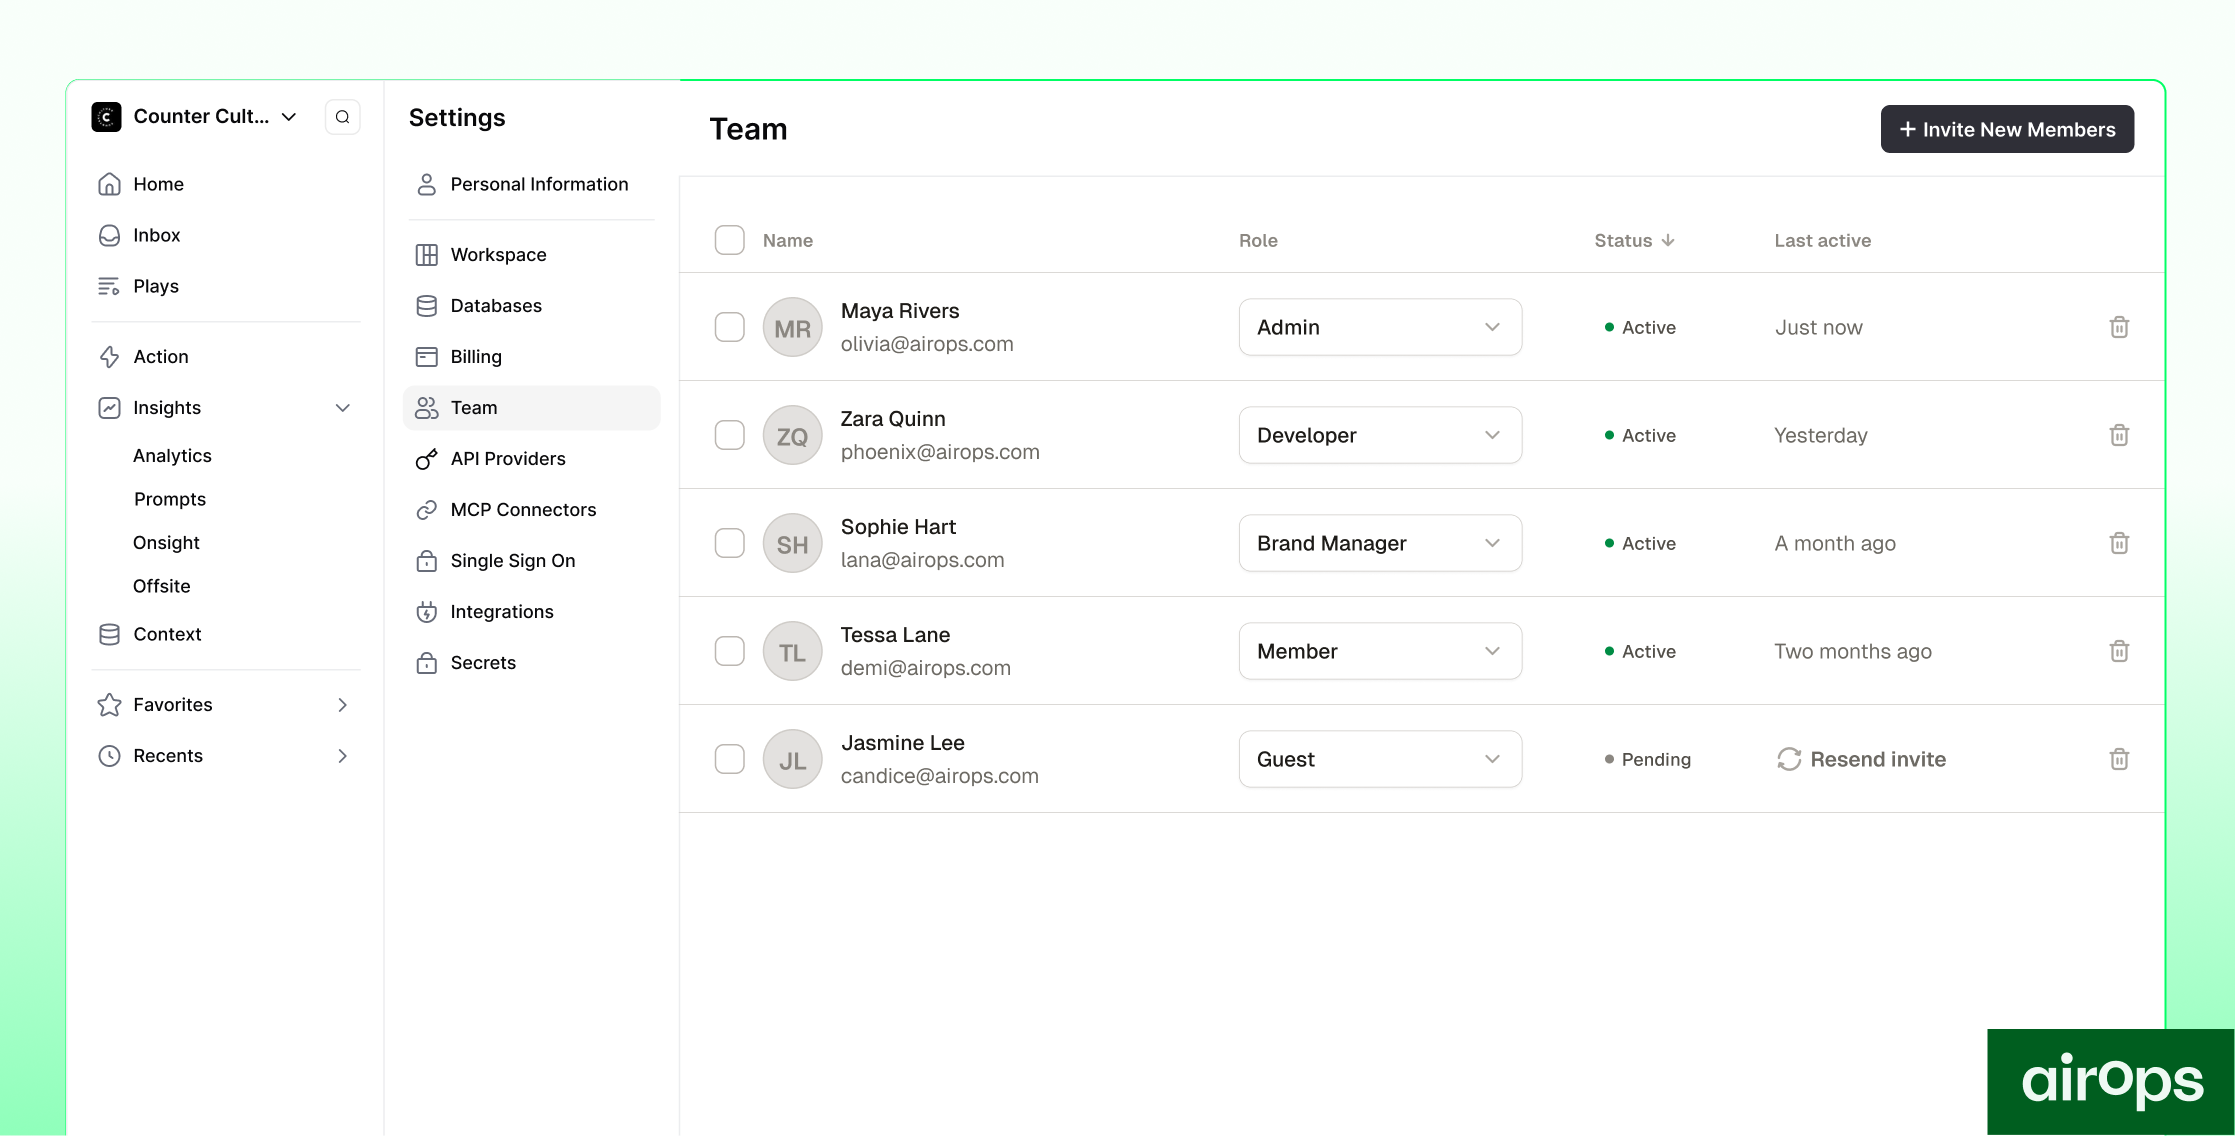
Gérer et inviter les membres de l’équipe
## Autorisations dans AirOps
AirOps propose cinq rôles, chacun adapté à ce qu’un coéquipier doit faire :
* **Admin :** Contrôle complet et sans restriction de l’espace de travail, y compris les membres, la facturation et les paramètres de l’espace de travail.
* **Développeur :** Créer et exécuter des actions, gérer les intégrations et les secrets. Peut consulter les Brand Kits.
* **Responsable de marque :** Gérer les Brand Kits et les bases de connaissances. Peut exécuter et consulter les workflows et les playbooks, mais ne peut pas les modifier.
* **Membre :** Créer et exécuter des actions, modifier les grilles et les bases de connaissances. Peut consulter les Brand Kits.
* **Invité :** Accès aux grilles uniquement pour les prestataires et les relecteurs, sans autre accès à l’espace de travail.
### Ce que chaque rôle peut faire
Le tableau ci-dessous résume les accès par zone. **Complet** signifie consulter et modifier, **Lecture seule** signifie un accès en lecture sans modification, et un tiret signifie aucun accès.
| Capacité | Admin | Développeur | Responsable de marque | Membre | Invité |
| ---------------------------------- | ------- | ------------- | --------------------- | ------------- | ------- |
| **Contenu et création** | | | | | |
| Workflows | Complet | Complet | Lecture seule | Complet | - |
| Playbooks | Complet | Complet | Lecture seule | Complet | - |
| Grilles | Complet | Complet | Complet | Complet | Complet |
| Exécuter des actions | Complet | Complet | Complet | Complet | - |
| Prompts et analyses | Complet | Complet | Complet | Lecture seule | - |
| Annonces IA | Complet | Lecture seule | Lecture seule | Lecture seule | - |
| **Contexte de marque** | | | | | |
| Brand Kits | Complet | Lecture seule | Complet | Lecture seule | - |
| Bases de connaissances | Complet | Complet | Complet | Complet | - |
| **Intégrations** | | | | | |
| Configuration des intégrations | Complet | Complet | Lecture seule | Lecture seule | - |
| Secrets et clés API | Complet | Complet | - | - | - |
| **Gestion de l’espace de travail** | | | | | |
| Gestion de l’équipe | Complet | Lecture seule | Lecture seule | Lecture seule | - |
| Utilisation et facturation | Complet | Lecture seule | Lecture seule | Lecture seule | - |
| Configuration du SSO | Complet | - | - | - | - |
{% hint style="info" %}
Ces autorisations sont appliquées partout, pas seulement dans l’application web. Le même accès basé sur les rôles s’applique via Quill et MCP.
{% endhint %}
### Quels rôles sont disponibles avec mon forfait ?
Les rôles que vous pouvez attribuer dépendent de votre forfait d’espace de travail. Les forfaits supérieurs débloquent des rôles plus granulaires.
| Forfait | Rôles disponibles |
| ---------- | --------------------------------------------------------- |
| Solo | Admin |
| Pro | Admin, Membre |
| Enterprise | Admin, Développeur, Responsable de marque, Membre, Invité |
### Rôles personnalisés
Les espaces de travail Enterprise peuvent créer des rôles sur mesure lorsque les cinq rôles fixes ne conviennent pas. Un rôle personnalisé accorde l’accès zone par zone, en utilisant les mêmes zones de capacité que le tableau ci-dessus.
Pour en créer un, allez dans **Paramètres → Rôles** et sélectionnez **Créer un rôle**, puis nommez-le et définissez l’accès pour chaque zone :
* **Aucun accès**
* **Lecture seule**
* **Consulter et exécuter :** disponible uniquement sur Workflows et Playbooks.
* **Complet :** indisponible pour la gestion de l’équipe, qui nécessite toujours le rôle Admin.
Une fois créé, un rôle personnalisé est appliqué de la même manière que les rôles fixes, y compris via Quill et MCP.
{% hint style="warning" %}
Vous ne pouvez pas supprimer un rôle personnalisé tant qu’il est attribué à un membre ou mentionné dans une invitation en attente. Réattribuez ou retirez ces membres, et annulez toute invitation en attente utilisant ce rôle, avant de le supprimer.
{% endhint %}
## Comment inviter de nouveaux membres de l’équipe ?
Accédez à :gear: **Paramètres → Équipe** pour gérer les utilisateurs existants et invités dans votre espace de travail. Lors de l’invitation d’un coéquipier, choisissez le rôle qui correspond à ce qu’il doit faire. La boîte de dialogue d’invitation affiche un résumé des accès de chaque rôle au fur et à mesure que vous le sélectionnez.
###
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.airops.com/docs/fr/votre-espace-de-travail/team.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.