> For the complete documentation index, see [llms.txt](https://docs.airops.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.airops.com/docs/es/tu-espacio-de-trabajo/team.md).
# Acceso y permisos
Gestiona e invita a miembros del equipo
## Permisos en AirOps
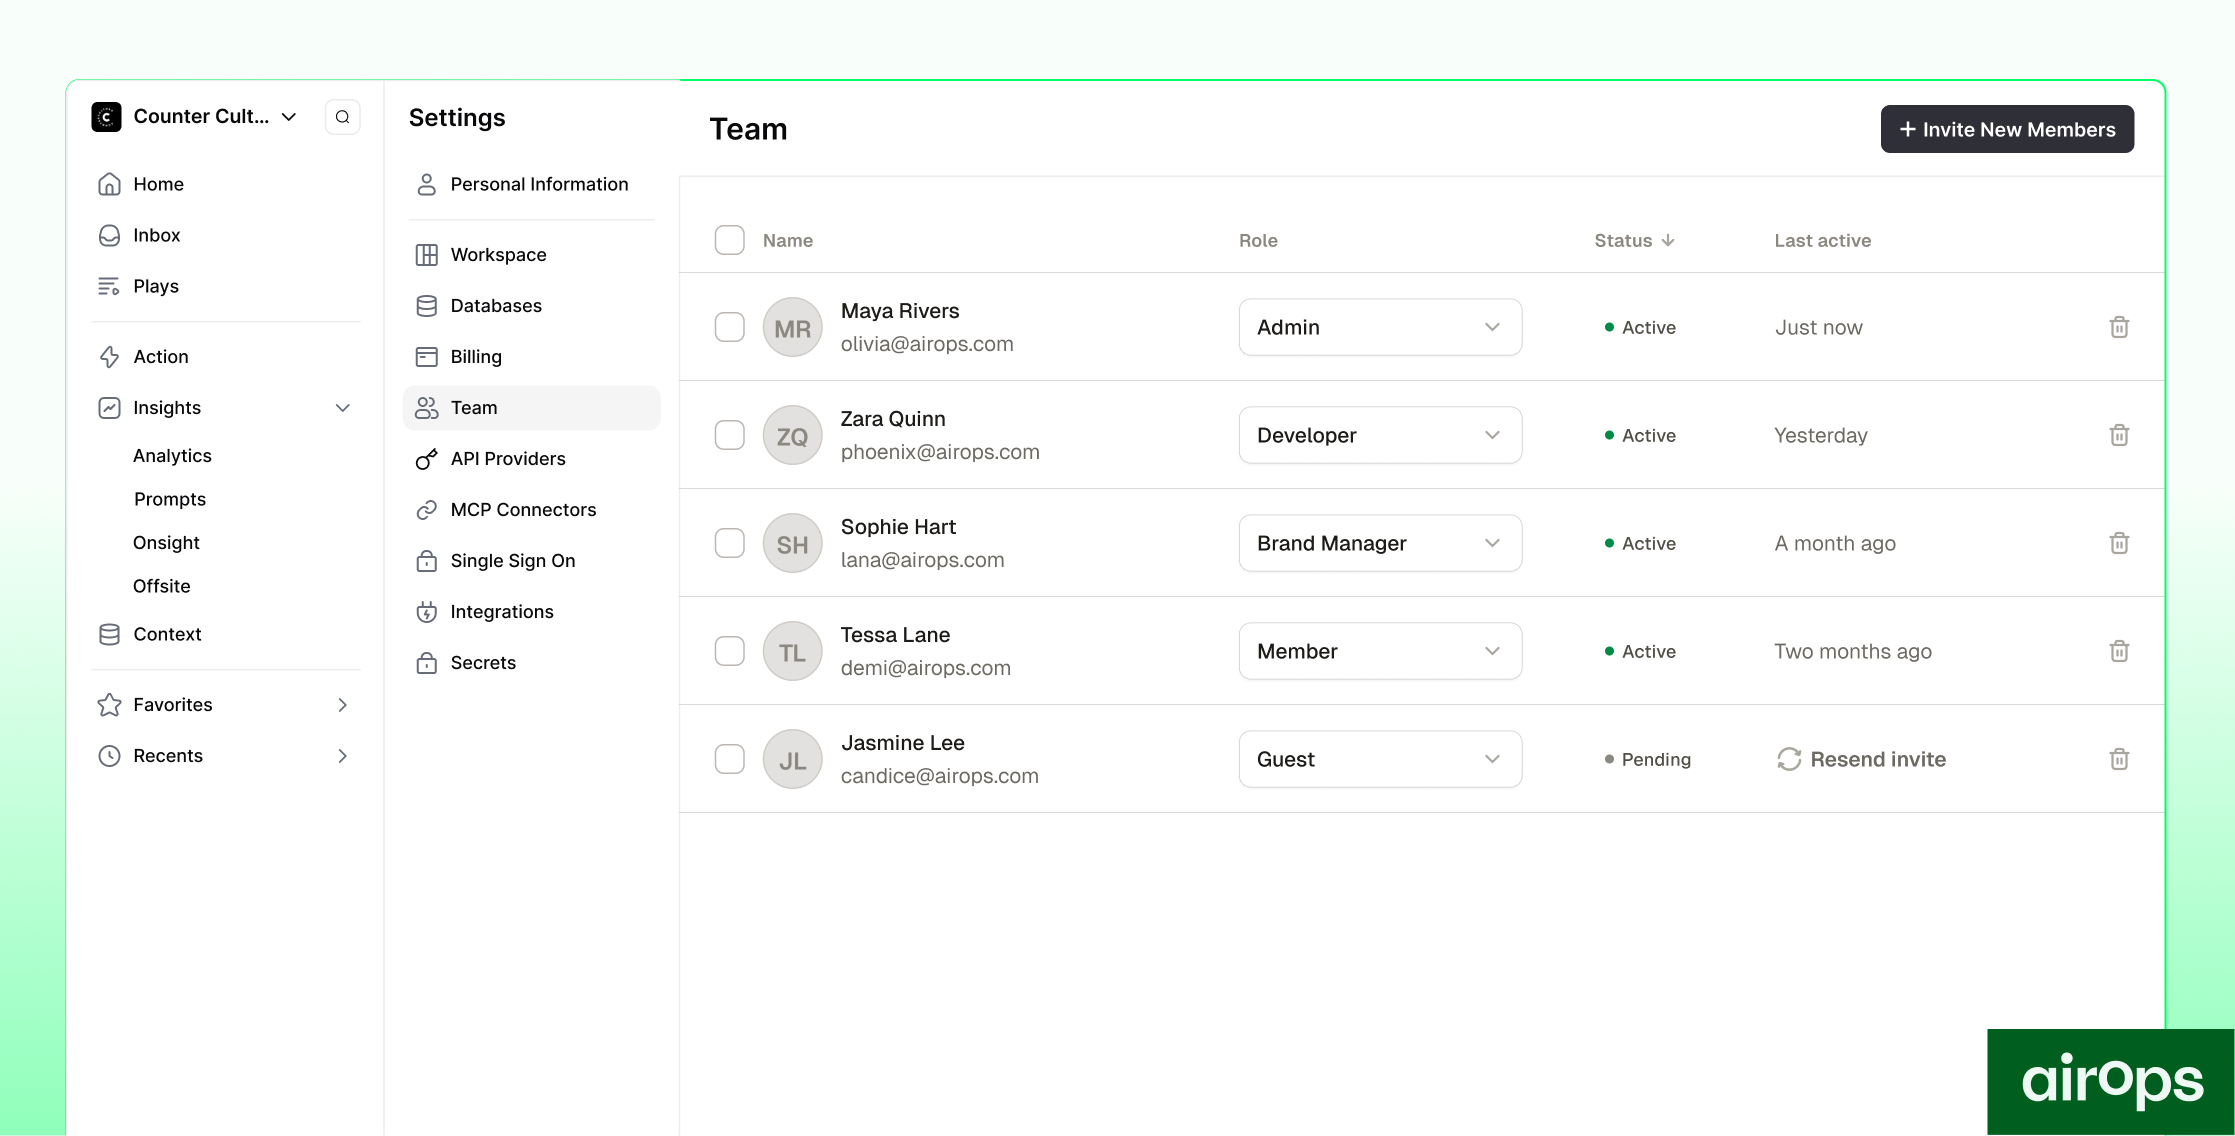
AirOps ofrece cinco roles, cada uno adaptado a lo que necesita hacer un compañero de equipo:
* **Administrador:** Control total e ilimitado del espacio de trabajo, incluidos los miembros, la facturación y la configuración del espacio de trabajo.
* **Desarrollador:** Crear y ejecutar Actions, gestionar integraciones y secretos. Ve Brand Kits.
* **Gestor de marca:** Gestionar Brand Kits y Bases de conocimiento. Puede ejecutar y ver Workflows y Playbooks, pero no puede editarlos.
* **Miembro:** Crear y ejecutar Actions, editar Grids y Bases de conocimiento. Ve Brand Kits.
* **Invitado:** Acceso solo a Grids para contratistas y revisores, sin acceso a otras áreas del espacio de trabajo.
### Lo que puede hacer cada rol
La tabla siguiente resume el acceso por área. **Total** significa ver y editar, **Solo ver** significa acceso de lectura sin edición, y un guion significa sin acceso.
| Capacidad | Administrador | Desarrollador | Gestor de marca | Miembro | Invitado |
| ---------------------------------- | ------------- | ------------- | --------------- | -------- | -------- |
| **Contenido y creación** | | | | | |
| Workflows | Total | Total | Solo ver | Total | - |
| Playbooks | Total | Total | Solo ver | Total | - |
| Grids | Total | Total | Total | Total | Total |
| Ejecutar Actions | Total | Total | Total | Total | - |
| Prompts y análisis | Total | Total | Total | Solo ver | - |
| Anuncios con IA | Total | Solo ver | Solo ver | Solo ver | - |
| **Contexto de marca** | | | | | |
| Brand Kits | Total | Solo ver | Total | Solo ver | - |
| Bases de conocimiento | Total | Total | Total | Total | - |
| **Integraciones** | | | | | |
| Configuración de integraciones | Total | Total | Solo ver | Solo ver | - |
| Secretos y claves de API | Total | Total | - | - | - |
| **Gestión del espacio de trabajo** | | | | | |
| Gestión del equipo | Total | Solo ver | Solo ver | Solo ver | - |
| Uso y facturación | Total | Solo ver | Solo ver | Solo ver | - |
| Configuración de SSO | Total | - | - | - | - |
{% hint style="info" %}
Estos permisos se aplican en todas partes, no solo en la aplicación web. El mismo acceso basado en roles se aplica a través de Quill y MCP.
{% endhint %}
### ¿Qué roles están disponibles en mi plan?
Los roles que puedes asignar dependen de tu plan del espacio de trabajo. Los planes superiores desbloquean roles más granulares.
| Plan | Roles disponibles |
| ---------- | ---------------------------------------------------------------- |
| Solo | Administrador |
| Pro | Administrador, Miembro |
| Enterprise | Administrador, Desarrollador, Gestor de marca, Miembro, Invitado |
### Roles personalizados
Los espacios de trabajo Enterprise pueden crear roles desde cero cuando los cinco roles fijos no encajan. Un rol personalizado concede acceso área por área, usando las mismas áreas de capacidad que la tabla anterior.
Para crear uno, ve a **Configuración → Roles** y selecciona **Crear rol**, luego asígnale un nombre y configura el acceso para cada área:
* **Sin acceso**
* **Solo ver**
* **Ver y ejecutar:** disponible solo en Workflows y Playbooks.
* **Total:** no disponible para la gestión del equipo, que siempre requiere Administrador.
Una vez creado, un rol personalizado se aplica de la misma manera que los roles fijos, incluso a través de Quill y MCP.
{% hint style="warning" %}
No puedes eliminar un rol personalizado mientras esté asignado a un miembro o referenciado por una invitación pendiente. Vuelve a asignar o elimina a esos miembros, y cancela cualquier invitación pendiente que use el rol, antes de eliminarlo.
{% endhint %}
## ¿Cómo invito a nuevos miembros del equipo?
Navega a :gear: **Configuración → Equipo** para gestionar los usuarios existentes e invitados dentro de tu espacio de trabajo. Al invitar a un compañero de equipo, elige el rol que coincida con lo que necesita hacer. El cuadro de invitación muestra un resumen del acceso de cada rol a medida que lo seleccionas.
###
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.airops.com/docs/es/tu-espacio-de-trabajo/team.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.