> For the complete documentation index, see [llms.txt](https://docs.airops.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.airops.com/docs/de/dein-workspace/team.md).
# Zugriff und Berechtigungen
Teammitglieder verwalten und einladen
## Berechtigungen in AirOps
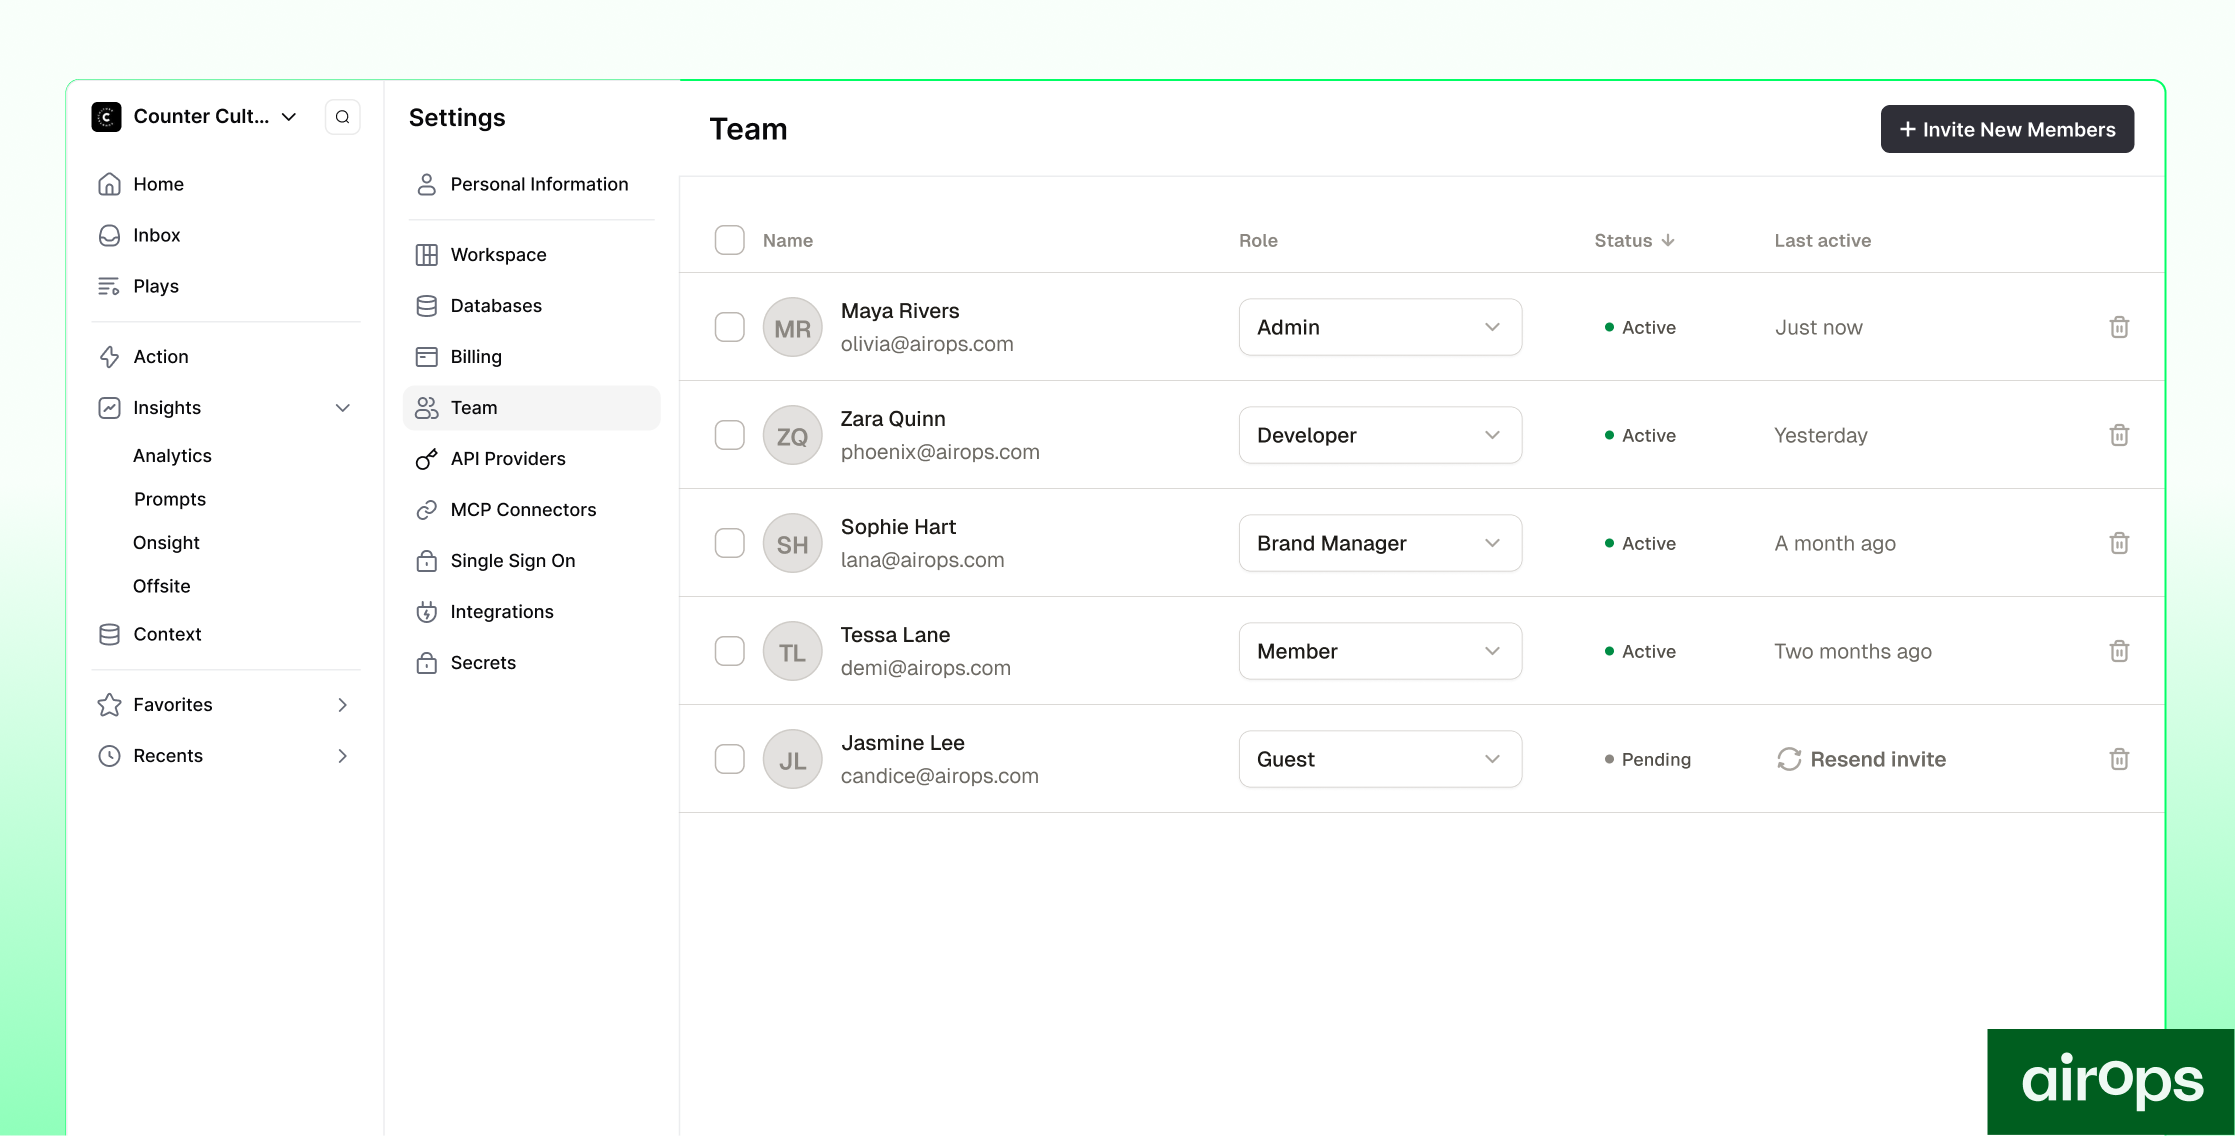
AirOps bietet fünf Rollen, die jeweils auf das zugeschnitten sind, was ein Teammitglied tun muss:
* **Admin:** Vollständige, uneingeschränkte Kontrolle über den Arbeitsbereich, einschließlich Mitglieder, Abrechnung und Arbeitsbereichseinstellungen.
* **Entwickler:** Actions erstellen und ausführen, Integrationen und Geheimnisse verwalten. Kann Brand Kits ansehen.
* **Markenmanager:** Brand Kits und Wissensdatenbanken verwalten. Kann Workflows und Playbooks ausführen und anzeigen, sie aber nicht bearbeiten.
* **Mitglied:** Actions erstellen und ausführen, Grids und Wissensdatenbanken bearbeiten. Kann Brand Kits ansehen.
* **Gast:** Nur Grid-Zugriff für Auftragnehmer und Prüfer, ohne weiteren Zugriff auf den Arbeitsbereich.
### Was jede Rolle kann
Die folgende Tabelle fasst den Zugriff nach Bereich zusammen. **Vollständig** bedeutet ansehen und bearbeiten, **Nur ansehen** bedeutet Lesezugriff ohne Bearbeitung, und ein Strich bedeutet keinen Zugriff.
| Funktion | Admin | Entwickler | Markenmanager | Mitglied | Gast |
| ----------------------------- | ----------- | ----------- | ------------- | ----------- | ----------- |
| **Inhalte & Erstellen** | | | | | |
| Workflows | Vollständig | Vollständig | Nur ansehen | Vollständig | - |
| Playbooks | Vollständig | Vollständig | Nur ansehen | Vollständig | - |
| Grids | Vollständig | Vollständig | Vollständig | Vollständig | Vollständig |
| Actions ausführen | Vollständig | Vollständig | Vollständig | Vollständig | - |
| Prompts & Analysen | Vollständig | Vollständig | Vollständig | Nur ansehen | - |
| KI-Anzeigen | Vollständig | Nur ansehen | Nur ansehen | Nur ansehen | - |
| **Markenkontext** | | | | | |
| Brand Kits | Vollständig | Nur ansehen | Vollständig | Nur ansehen | - |
| Wissensdatenbanken | Vollständig | Vollständig | Vollständig | Vollständig | - |
| **Integrationen** | | | | | |
| Integrationskonfiguration | Vollständig | Vollständig | Nur ansehen | Nur ansehen | - |
| Geheimnisse & API-Schlüssel | Vollständig | Vollständig | - | - | - |
| **Arbeitsbereichsverwaltung** | | | | | |
| Teamverwaltung | Vollständig | Nur ansehen | Nur ansehen | Nur ansehen | - |
| Nutzung & Abrechnung | Vollständig | Nur ansehen | Nur ansehen | Nur ansehen | - |
| SSO-Konfiguration | Vollständig | - | - | - | - |
{% hint style="info" %}
Diese Berechtigungen werden überall durchgesetzt, nicht nur in der Web-App. Derselbe rollenbasierte Zugriff gilt auch über Quill und MCP.
{% endhint %}
### Welche Rollen sind in meinem Tarif verfügbar?
Die Rollen, die Sie zuweisen können, hängen von Ihrem Arbeitsbereichstarif ab. Höhere Tarife schalten granularere Rollen frei.
| Tarif | Verfügbare Rollen |
| ---------- | ------------------------------------------------ |
| Solo | Admin |
| Pro | Admin, Mitglied |
| Enterprise | Admin, Entwickler, Markenmanager, Mitglied, Gast |
### Benutzerdefinierte Rollen
Enterprise-Arbeitsbereiche können Rollen von Grund auf erstellen, wenn die fünf festen Rollen nicht passen. Eine benutzerdefinierte Rolle gewährt Zugriff Bereich für Bereich und nutzt dieselben Funktionsbereiche wie die obige Tabelle.
Um eine zu erstellen, gehen Sie zu **Einstellungen → Rollen** und wählen Sie **Rolle erstellen**, benennen Sie sie dann und legen Sie den Zugriff für jeden Bereich fest:
* **Kein Zugriff**
* **Nur ansehen**
* **Ansehen & ausführen:** nur für Workflows und Playbooks verfügbar.
* **Vollständig:** für die Teamverwaltung nicht verfügbar, die immer Admin erfordert.
Sobald sie erstellt wurde, wird eine benutzerdefinierte Rolle genauso durchgesetzt wie feste Rollen, einschließlich über Quill und MCP.
{% hint style="warning" %}
Sie können eine benutzerdefinierte Rolle nicht löschen, solange sie einem Mitglied zugewiesen oder in einer ausstehenden Einladung referenziert ist. Weisen Sie diese Mitglieder neu zu oder entfernen Sie sie, und stornieren Sie alle ausstehenden Einladungen, die die Rolle verwenden, bevor Sie sie löschen.
{% endhint %}
## Wie lade ich neue Teammitglieder ein?
Navigieren Sie zu :gear: **Einstellungen → Team** um bestehende und eingeladene Nutzer in Ihrem Arbeitsbereich zu verwalten. Wenn Sie ein Teammitglied einladen, wählen Sie die Rolle, die zu seinen Aufgaben passt. Der Einladungsdialog zeigt eine Zusammenfassung des Zugriffs jeder Rolle an, während Sie sie auswählen.
###
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.airops.com/docs/de/dein-workspace/team.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.